
Os carros deixaram de ser apenas máquinas e passaram a funcionar como computadores sobre rodas. Eles se conectam à internet, ao celular do motorista, aos servidores das montadoras e, no caso dos elétricos, à rede de recarga. Essa conectividade trouxe mapas atualizados, aplicativos e serviços remotos, mas também abriu novas portas para os criminosos. Nos carros conectados, a invasão hoje mira menos o volante e mais os dados, as conexões e as atualizações de software dos veículos.
Um dos casos mais recentes foi identificado pela Kaspersky em centrais multimídia com Android, o painel de rádio e GPS presente em muitos carros. Segundo Fabio Marenghi, pesquisador líder de segurança da empresa, é a primeira cadeia de infecção de malware voltada especificamente para esses equipamentos. “Como esses painéis não costumam guardar fotos ou senhas de banco, os criminosos invadem o aparelho com um único objetivo financeiro: transformar a internet do seu carro em um ‘zumbi’ silencioso”, afirma.
Na prática, a central infectada passa a rodar anúncios invisíveis para gerar fraudes publicitárias e serve de ponte para esconder o rastro de crimes cometidos em outros lugares da internet. “Tudo isso rodando escondido enquanto você dirige”, diz o pesquisador.
Hackers podem controlar um carro conectado?
O caso mais conhecido de controle remoto de um carro aconteceu em 2015, quando pesquisadores conseguiram assumir as funções de um Jeep Cherokee a distância. A demonstração levou ao recall de 1,4 milhão de veículos. Para Roberto Suzuki, diretor de Tecnologia Operacional da Fortinet, o episódio foi acadêmico. “Na vida real, um caso confirmado de um motorista comum que teve o carro atacado e perdeu o controle porque alguém entrou no sistema, nós não temos registrado”, afirma.
Marenghi reforça que, no golpe das centrais multimídia, o risco não é o criminoso desligar o motor ou acionar o freio. “O perigo está focado na internet e no sistema de entretenimento”, explica.
Para Fernando de Falchi, líder de Engenharia de Vendas e Arquitetura de Soluções da Check Point, as duas ameaças existem, mas com probabilidades diferentes. “O comprometimento de funções essenciais, como freio, direção ou aceleração, é tecnicamente possível, como pesquisadores já demonstraram remotamente. Mas isso exige encadear várias falhas até ultrapassar o gateway que separa o sistema de entretenimento dos sistemas críticos”, pondera.
O cenário mais frequente hoje, segundo ele, é o roubo de dados, o ransomware contra montadoras e o furto de veículos. Pelos levantamentos citados pelo executivo, 68% dos incidentes envolvem vazamento de dados, e 44% estão ligados a ransomware. “O que mais me chama a atenção é a escala: 61% dos incidentes podem afetar de milhares a milhões de veículos ao mesmo tempo. Um único ataque à nuvem do fabricante pode atingir uma frota inteira.”
Do carregador ao celular, as portas de entrada
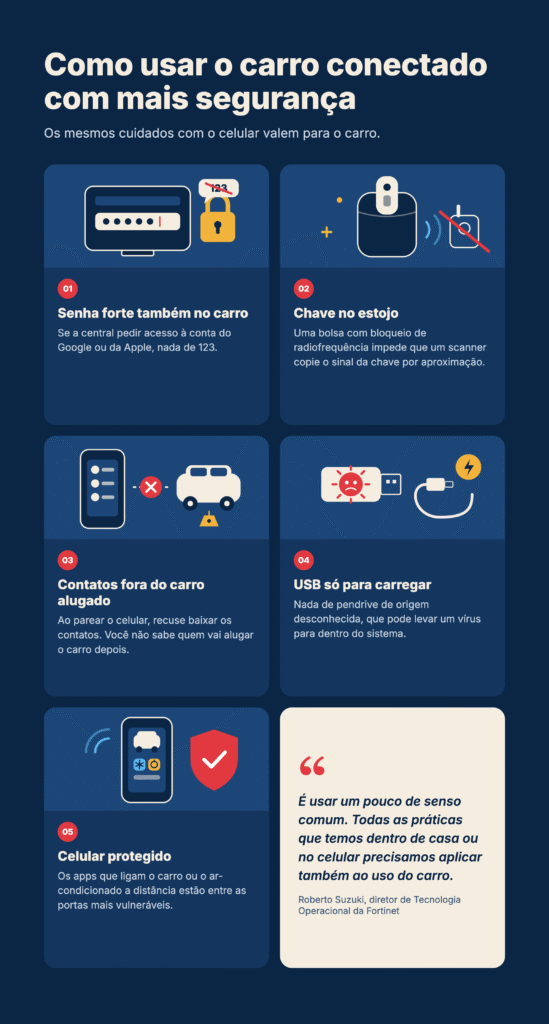
Quanto mais conectado o carro, maior o número de portas de entrada. “Os carros hoje são computadores móveis. Muitos têm conexão via celular, algumas montadoras oferecem serviços de emergência, você conecta o seu celular e o carro passa a ser uma extensão dele”, resume Suzuki. “Até as portas USB, que usamos para carregar o celular, são pontos de entrada.”
Falchi aponta a nuvem e a telemática, as conexões 4G e 5G com os servidores da montadora, como as portas mais críticas, porque permitem ataques remotos e em massa, sem necessidade de estar perto do carro. Os aplicativos e as APIs, que ligam o carro à nuvem, também preocupam, já que podem levar a controle remoto não autorizado e vazamento de dados do dono. “Um dado importante: 92% dos ataques são remotos, e 86% dispensam qualquer proximidade física”, destaca.
Outras portas exigem que o criminoso esteja por perto. Falhas no Bluetooth e no Wi-Fi permitem tomar o controle de um módulo eletrônico do carro dentro do alcance do sinal. Na chave por aproximação, ladrões retransmitem o sinal para furtar o veículo. Já a porta de diagnóstico dá acesso direto à rede interna, inclusive por ferramentas de oficina comprometidas.
Os carregadores de carros elétricos completam a lista, e ali os ataques já saíram da teoria. “Já vimos casos em que os sites de carregamento é que foram atacados. Em um deles, alguém entrou no display que mostra como está o carregamento e colocou uma mensagem dizendo que aquela estação tinha sido atacada e não deveria ser usada”, conta Suzuki. Para ele, a proteção precisa ir além do veículo. “Quando a pessoa para em casa ou no prédio para carregar o carro, ela está se conectando com outra infraestrutura. Se está na rua, num carregador público, talvez seja até pior.”
Leia também: Carros elétricos crescem. Mas a infraestrutura vai dar conta?
O executivo da Fortinet lembra que os criminosos sempre procuram o lado mais fácil, e esse lado pode ser o celular do motorista, com aplicativos que ligam o carro ou o ar-condicionado a distância. “Muitos usuários não são muito cuidadosos com o que fazem no celular. Essa conexão com o aplicativo talvez seja um dos lados mais vulneráveis”, avalia.
Quando a atualização vira ameaça
No caso estudado pela Kaspersky, a porta de entrada não foi o Bluetooth nem a porta de diagnóstico, mas o próprio sistema de atualização da central multimídia. “Os criminosos utilizaram o sistema de atualização desenvolvido pela DoFun, que baixa automaticamente os programas para a central funcionar, para infiltrar sorrateiramente um aplicativo malicioso, chamado JarService”, explica Marenghi. “Ou seja, o canal de confiança que deveria servir para melhorar a interface do sistema multimídia ou do GPS é explorado para instalar componentes fraudulentos direto da internet, em segundo plano.”
Para o pesquisador, o episódio revela uma mudança de estratégia. “Antigamente, o criminoso precisava tentar invadir um aparelho de cada vez. Hoje, como os painéis dos carros se conectam sozinhos à internet para baixar atualizações legítimas de fábrica, os criminosos tentam invadir a empresa que fornece essa atualização. Se o golpista consegue colocar um programa espião dentro da atualização oficial, ele não precisa mais procurar as vítimas. O próprio carro faz o download e ‘puxa’ a infecção sozinho.”
Essa escala é justamente o que atrai os grupos por trás desses ataques. “A tendência mais relevante é a invasão de novos territórios pelo crime organizado digital. Quadrilhas altamente organizadas, que há anos lucram atacando celulares e aparelhos de TV pela internet, as chamadas TV boxes piratas, agora perceberam que os carros modernos são uma oportunidade”, diz Marenghi. “O perigo dos próximos anos não é apenas o risco de alguém hackear o seu carro isoladamente, mas sim o sequestro de milhares de veículos ao mesmo tempo.”
Falchi chega à mesma conclusão olhando para a indústria como um todo. Segundo ele, um carro moderno roda cerca de 100 milhões de linhas de código, mas as montadoras ainda trabalham com ciclos de atualização bem mais lentos que os dos celulares, o que deixa as falhas expostas por mais tempo. As atualizações remotas, conhecidas como OTA, resolvem parte do problema, mas transformam o carro em mais um ponto a ser protegido. “Cada atualização remota é uma entrega de software para milhares de veículos de uma só vez. Se essa cadeia for comprometida, o risco deixa de ser um carro e passa a ser a frota inteira, da fábrica à nuvem”, afirma.
O carro sabe a rotina do motorista
Um carro conectado registra a localização em tempo real, o histórico de trajetos, o padrão de direção e, quando está pareado ao celular, contatos, mensagens e comandos de voz. Para Falchi, é esse conjunto de informações que mais interessa aos criminosos. “Esses dados podem ser usados para orquestrar ataques de perseguição e sequestro, furtos direcionados, já que eles sabem onde o carro fica e quando está desocupado, e golpes de engenharia social”, diz.
Suzuki concorda que está aí a maior preocupação do motorista comum, mais do que perder o controle do carro. Com a rotina da vítima em mãos, o criminoso consegue montar um golpe convincente. “Ele sabe que toda quarta-feira essa pessoa vai buscar o filho na escola. Começa a fazer o que chamamos de engenharia social e liga dizendo que sequestrou o filho. A criança está lá na escola, mas a pessoa não tem como saber se ela está lá ou não. Eles jogam muito com o emocional para cobrar o resgate.” O executivo reconhece que esse tipo de ataque exige mais sofisticação do que um phishing disparado para todo mundo, mas alerta: “Todo mundo corre risco.”
Leia também: Cibersegurança desafia avanço dos pagamentos digitais
As informações também podem ser usadas para extorsão ou vendidas em massa na dark web. Falchi cita o caso recente de uma seguradora de automóveis dos Estados Unidos que teve dados de cerca de 7 milhões de pessoas expostos, incluindo carteiras de motorista e informações dos veículos.
Nem sempre, porém, o alvo é a vida do motorista. No golpe das centrais multimídia, os criminosos buscam informações técnicas do painel, como o modelo do aparelho e o nome da rede Wi-Fi a que ele está conectado. “O grande risco para o motorista é que os golpistas ‘sequestram’ a conexão de internet do carro para usá-la como um disfarce. Na prática, o painel do automóvel vira um roteador pirata”, explica Marenghi. “Criminosos em outras partes do mundo realizam atividades ilegais na internet, mas os rastros dessa navegação ficam registrados como se tudo tivesse sido feito a partir da internet do carro da vítima.”
A IA facilita a vida dos criminosos
A inteligência artificial também mudou o perfil de quem ataca. “Hoje, a IA faz com que um atacante medíocre se converta num atacante razoavelmente bem avançado. Ele não precisa mais aprender linguagem de programação. Simplesmente pede: me monta um ataque que faça A, B e C”, afirma Suzuki. As ferramentas mais conhecidas têm barreiras para evitar esse uso, mas, segundo ele, há IAs sem esses controles disponíveis na dark web.
Com os veículos definidos por software e os assistentes de IA embarcados, o executivo da Check Point vê novas frentes de risco. Os assistentes podem ser alvo de instruções maliciosas, a chamada prompt injection. Câmeras, radares e o LiDAR, tecnologia que mede distâncias por luz e permite aos carros autônomos criar uma visão 3D do entorno, podem ser enganados e confundir os sistemas de assistência ao motorista. Mensagens falsas entre veículos e a infraestrutura urbana podem causar acidentes ou congestionamentos, e o ransomware pode chegar às frotas, com carros bloqueados até o pagamento de resgate. Como um carro fica 15 anos ou mais em circulação, até a criptografia usada hoje precisa estar preparada para a computação quântica.
Na defesa, Suzuki vê limites claros para a autonomia da IA. Em sistemas corporativos, a ferramenta já pode colocar em quarentena uma máquina infectada sem esperar uma pessoa. No carro, essa lógica não vale. “Quando pensamos em aplicações com impacto físico, como o carro, a IA pode ler a informação, pode analisar, mas não pode agir. A decisão de frear o carro depende de o ser humano autorizar”, explica. “Eu não posso colocar o meu carro em quarentena, porque eu paro o carro.”
Quem é responsável pela segurança do carro conectado?
Proteger o carro conectado não depende de um único elo da cadeia. “As montadoras têm que garantir a integridade do sistema dentro do carro. Mas, no sistema de entretenimento, há vários apps que não são da própria montadora, são de terceiros, e esses provedores não podem injetar no carro um app que pode estar infectado”, explica Suzuki. O motorista também entra nessa conta. “Se eu, como usuário, coloco um vírus dentro do carro, o que a montadora pode fazer?”, pondera.
O caso das centrais multimídia mostra bem o peso dos terceiros, já que a brecha estava no sistema de atualização de um fornecedor. Para Marenghi, a descoberta prova que a indústria automotiva precisa agir rápido. “As montadoras e fornecedores de peças devem implementar, com urgência, tecnologias de proteção robusta contra códigos maliciosos na raiz dos sistemas de entretenimento. Além disso, é indispensável adotar políticas severas de revisão e correção de brechas nos serviços que gerenciam a conexão do carro.”
Falchi coloca a prevenção em primeiro lugar. “Em ataques que podem atingir frotas inteiras, descobrir o problema só depois custa caro demais”, afirma. Ele defende que a segurança seja pensada desde o projeto e acompanhe toda a vida útil do veículo, como já exigem as normas internacionais UNECE R155 e ISO/SAE 21434, e que as montadoras passem a corrigir falhas no ritmo da indústria de software. A proteção também precisa ir além do carro e alcançar telemática, APIs, nuvem e contas de clientes. Segundo o executivo, os ataques a APIs chegaram a crescer até 380%.
Dentro do veículo, Suzuki defende o conceito de zero trust, em que nada e ninguém é confiável por padrão. Na prática, o sistema pode bloquear dispositivos não autorizados na porta USB, se conectar apenas a redes conhecidas, como a de casa ou a da montadora, e pedir as credenciais do dono para funcionar. “Se o carro foi roubado e o sistema pede para entrar com as suas credenciais, o ladrão não vai ter. Você pode até travar o carro.”
Falchi resume a mudança de olhar que o setor precisa fazer. “A segurança do carro conectado já não depende só de engenharia automotiva. Ela precisa ser tratada como segurança corporativa, de nuvem e de IA ao mesmo tempo. Quem tratar o veículo como mais um endpoint crítico, com prevenção em tempo real e visibilidade de ponta a ponta, vai proteger não só dados, mas também vidas.”